Archive for the ‘Redes y seguridad’ Category

h1

Como hackear clave wifi WPA WPA2 en Linux

10/04/2024

Utilizando la distribución Kali Linux (recomendado instalarla en un pendrive y posteriormente actualizarla mediante apt update; apt upgrade; apt dist-upgrade; reboot), y una tarjeta wifi que soporte modo monitor, se puede en determinados casos descifrar la clave de redes wifi.
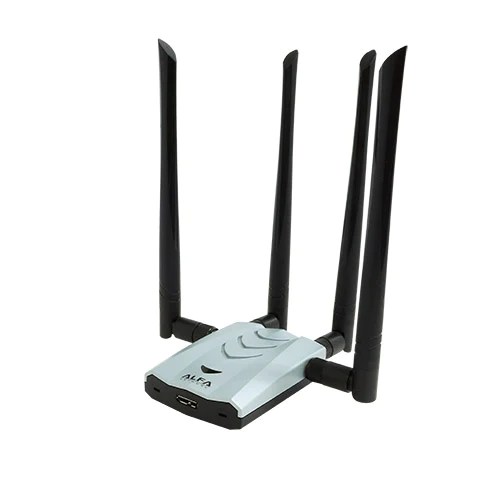
Para realizar la auditoría, se puede proceder con los siguientes pasos:

  1. Habilitar la tarjeta en modo monitor, y parar todos los gestores de conexiones wifi del equipo (que harían interferencia en airodump-ng buscando en otros canales distintos al seleccionado:

airmon-ng check kill
airmon-ng start wlan1

2. Buscar una red objetivo, y comenzar a grabarla

airodump-ng wlan1
airodump-ng -c 1 -w salida.pcapng --output-format pcapng  wlan1 

Sirviendo «-c 1» para escuchar el tráfico solo del canal donde el AP emite, y especificando con «–output-format» que las capturas se guarden en formato pcapng

3. Extraer los handshakes de las redes y los diccionarios básicos

hcxpcapngtool -o hashes/hashes_Todos.txt -E diccionarioNuevo.txt salida.pcapng

Si hay problemas para leerlo, utilizar editcap:

 editcap -F pcap input.cap salida_convertida.pcap

4. Instalar hashcat (recomendable la última versión estable) y comprobar que puede correr con la tarjeta gráfica (habitualmente 10 veces mayor rendimiento que ejecutándolo con la CPU).

/.hashcat -I :
Backend Device ID #1 (Alias: #2)
  Name………..: AMD Radeon RX 7800 XT
  significa que tengo q invocar «hashcat -d 2 [opciones adicionales]»

5. Ejecutar hashcat para intentar obtener la clave por diccionario con el que se generó en la etapa anterior mediante hashcat (que conviene actualizar antes):

hashcat -d 2 -m 22000 --session miSesionHashcat --outfile /home/kali/capturas/hashcat/hashcat.resultados.txt hashes/hashes_Todos.txt --status-timer=300 diccionarioNuevo.txt 


Y si no hay resultado, utilizar otro diccionario (como RockYou o mezcla de varios) para realizar un ataque más universal:

hashcat -d 2 -m 22000 --session miSesionHashcat --outfile /home/kali/capturas/hashcat/hashcat.resultados.txt hashes/hashes_Todos.txt --status-timer=300 /media/kali/B6BA8791BA874CB5/Users/cgaci/Downloads/diccionario_wpa/fich3_sin_dups.txt

De este modo hará el ataque de hash tipo «22000» (WPA2), guardará cada 300 segundos los avances del ataque, comprobará todos los handshakes almacenados en hashes_Todos.txt, guardará los resultados en hashcat_resultados.txt y utilizará el diccionario «fich3_sin_dups.txt». Como es un proceso que tarda horas o días, se puede parar y retomar con el siguiente comando:

hashcat --session miSesionHashcat --restore

En caso de que el diccionario sea insulficiente, también se pueden aplicar reglas para cambiar las palabras del diccionario en el aire. Por ejemplo, para que ponga en mayúsculas la primera letra de cada palabra de un diccionario:

hashcat -r rules/best64.rule -a 0 hash.txt diccionario.txt
h1

How to make AWUS1900 work in Kali, Debian or Ubuntu?

22/04/2018

Compatibility note (2026): the original commands describe an older driver and distribution setup. Third-party Wi-Fi drivers and DKMS packages may change across kernel versions. Check your exact device revision, distribution, kernel and trusted package sources before installing; the article does not establish compatibility with all current releases.


To make this amazing usb wifi card work, just install the following driver:

sudo apt-get install linux-headers-`uname -r`
sudo apt-get install dkms
sudo apt-get install realtek-rtl88xxau-dkms
reboot

awus.1900

Sources:

https://forums.kali.org/showthread.php?36296-EXTREME-WIFI-SUPPORT-Alfa-Networks-AWUS1900-WORKING
https://underc0de.org/foro/dudas-generales-121/(solucionado)-alfa-awus1900/


Edit 2025: updated wayaround to install this driver and make it work at Virtualbox: https://bytebreach.com/posts/alfa-kali/

h1

error compilando Squid3 con soporte SSL: variable or field ‘X509_free_cpp’ declared void

28/07/2013

Si al compilar Squid3 ocurre el siguiente error:

Making all in base
make[4]: se ingresa al directorio «/root/squid/squid3-3.1.19/src/base»
/bin/bash ../../libtool --tag=CXX --mode=compile g++ -DHAVE_CONFIG_H -I../.. -I../../include -I../../src -I../../include -I/usr/include -I/usr/include/libxml2 -D_FORTIFY_SOURCE=2 -I/usr/include/libxml2 -Wall -Wpointer-arith -Wwrite-strings -Wcomments -Werror -fhuge-objects -D_REENTRANT -m64 -g -O2 -fPIE -fstack-protector --param=ssp-buffer-size=4 -Wformat -Wformat-security -Werror=format-security -c -o AsyncCall.lo AsyncCall.cc
libtool: compile: g++ -DHAVE_CONFIG_H -I../.. -I../../include -I../../src -I../../include -I/usr/include -I/usr/include/libxml2 -D_FORTIFY_SOURCE=2 -I/usr/include/libxml2 -Wall -Wpointer-arith -Wwrite-strings -Wcomments -Werror -fhuge-objects -D_REENTRANT -m64 -g -O2 -fstack-protector --param=ssp-buffer-size=4 -Wformat -Wformat-security -Werror=format-security -c AsyncCall.cc -fPIC -DPIC -o .libs/AsyncCall.o
g++: warning: switch '-fhuge-objects' is no longer supported
In file included from ../../src/ssl_support.h:39:0,
from ../../src/squid.h:272,
from AsyncCall.cc:5:
../../src/ssl/gadgets.h:39:1: error: variable or field 'X509_free_cpp' declared void
../../src/ssl/gadgets.h:39:1: error: 'X509' was not declared in this scope
../../src/ssl/gadgets.h:39:1: error: 'a' was not declared in this scope
../../src/ssl/gadgets.h:40:21: error: 'X509' was not declared in this scope
../../src/ssl/gadgets.h:40:27: error: 'X509_free_cpp' was not declared in this scope
../../src/ssl/gadgets.h:40:40: error: template argument 1 is invalid
../../src/ssl/gadgets.h:40:40: error: template argument 2 is invalid
../../src/ssl/gadgets.h:40:54: error: invalid type in declaration before ';' token

Se soluciona instalando las librerías de desarrollo de SSL:

carlos@test:~$ sudo apt-get install libssl-dev

h1

Squid3 error TCP_DENIED/407 (problema autenticación)

21/06/2013

Si en Squid3 instalando el módulo de autenticación básico (NCSA) no loguea correctamente, produciéndose estos errores en el log:

1371588666.720 0 172.26.0.34 TCP_DENIED/407 2259 CONNECT clients2.google.com:443 - NONE/- text/html
1371588667.607 0 172.26.0.34 TCP_DENIED/407 2259 CONNECT clients2.google.com:443 - NONE/- text/html

En necesario otorgar permiso «sticky bit» al módulo de autenticación:

$ sudo chmod u+s /usr/lib/squid3/ncsa_auth

y después reiniciar Squid3:

$ sudo /etc/init.d/squid3 restart

h1

Cómo montar servidor de webssh

12/12/2011

Es habitual que en entornos altamente securizados ciertos canales ó puertos estén filtrados, entre ellos las conexiones SSH. Para evitar esta limitación, se puede hacer uso de un servidor web que de acceso a una shell por SSH. Para ello existen diversas opciones como shellinabox, que mediante un optimizado interfaz en Ajax permite disponer de una shell/ssh por https. Para instalarlo es necesario realizar los siguientes pasos:

1º) Descargar el paquete adecuado:
http://code.google.com/p/shellinabox/downloads/list

2º) Instalarlo
$ dpkg -i shellinabox_2.10-1_amd64.deb

3º) Cambiar el método de logueo desde LOGIN a SSH, especificándolo en el fichero de configuración:
root@pilar002:/# cd /etc/default
root@pilar002:/etc/default# cp shellinabox shellinabox_OLD
root@pilar002:/etc/default# nano shellinabox
(...)
SHELLINABOX_PORT=4200
#SHELLINABOX_ARGS="--no-beep --service=/:SSH"
SHELLINABOX_ARGS="--no-beep --service=/:SSH"

4º) Crear un nuevo certificado propio:

# cd /var/lib/shellinabox
# openssl genrsa -des3 -out server.key 1024
# openssl req -new -key server.key -out server.csr
# cp server.key server.key.org
# openssl rsa -in server.key.org -out server.key
# openssl x509 -req -days 365 -in server.csr -signkey server.key -out server.crt
# cat server.crt server.key > certificate.pem

5º) Reiniciar shellinabox
# /etc/init.d/shellinabox restart

6º) Conectar con un navegador a la dirección de la máquina, puerto 4200:
http://localhost:4200

h1

Ejecutar un scp en background

11/12/2011

Si se necesita enviar por scp un archivo de gran tamaño y es necesario cerrar la sesión al mismo tiempo, generalmente con «nohup» no se suele conseguir. Existe la alternativa de screen:

carlos@w:~$ sudo apt-get install screen

carlos@w:~$ screen -Amd scp fichero.grande.tar.gz carlos@172.26.0.5:

Para acceder al proceso, ejecutar:
carlos@w:~$ screen -r
Introduciendo en ese momento la contraseña para iniciar el envío (si fuese necesario).

Para salir de screen (volviendo a la consola) dejando el proceso scp enviando el fichero,
CTRL+a y después pulsar "d"

Fuente : UbuntuForums

h1

Error mergecap, That file format doesn’t support per-packet encapsulations

16/01/2010

Juntando varias capturasen una se puede producir el siguiente error:
:~/xplico/capturas$ mergecap *.pcap -w ../todo.pcap
mergecap: Can't open or create ../todo.pcap: That file format doesn't support per-packet encapsulations

Se soluciona especificando el formato de menos nivel OSI de las presentes capturas. Por ejemplo:
:~/xplico/capturas$ mergecap -T ether *.pcap -w ../todo.pcap

h1

Error The file to which the capture would be saved («capture.cap») could not be opened: Permission denied.

28/09/2009

Al ejecutar Tshark (la versión de consola de Wireshark) puede ocurrir el siguiente error:


carlos@maquina17:~$ sudo tshark -i eth0 -w captura.trafico.20090928.cap
Running as user "root" and group "root". This could be dangerous.
Capturing on eth0
tshark: The file to which the capture would be saved ("captura.trafico.20090928.cap") could not be opened: Permission denied.

Esto ocurre por una cuestión de diseño basada en la seguridad del software (Bug Debian #453292).

Se soluciona de dos formas distintas:

a) Creando previamente el fichero:
carlos@maquina17:~$ sudo touch captura.trafico.20090928.cap

a) Cambiando la ruta donde salvar el fichero a otra donde no haya problemas de UID.
carlos@maquina17:~$ sudo tshark -i eth0 -w /root/captura.trafico.20090928.cap

h1

Error installing Xplico 0.5.2 deb package: chown: cannot access `/opt/xplico/xi’: No such file or directory

14/09/2009

[ Update]:Newer versions of Xplico have solved this problem.

During the installation of Xplico, network traffic analyzer and sniffer (pcap compatible), may happen this error:

#dpkg -i xplico_0.5.2_i386.deb
After this operation, 0B of additional disk space will be used.
Setting up xplico (0.5.2) ...
chown: cannot access `/opt/xplico/xi': No such file or directory
dpkg: error processing xplico (--configure):
subprocess post-installation script returned error exit status 1
Errors were encountered while processing:
xplico
E: Sub-process /usr/bin/dpkg returned an error code (1)

If you create that missing directory by yourself and try to reinstall, another error will be prompted:

root@ubuntu:/home/adminuser/Desktop# apt-get install xplico
chmod: cannot access `/opt/xplico/xplico.db': No such file or directory

Till next package version, the current solution is uninstall and reinstall using this method:

1º) Uninstall:
# sudo dpkg -r xplico


2º) Manually delete the lines which mention port 9876
# nano etc/apache2/ports.conf


3º) Install the package with gdebi:
adminuser@ubuntu:~/Desktop$ sudo apt-get install gdebi

adminuser@ubuntu:~/Desktop$ sudo gdebi xplico_0.5.2_i386.deb
Reading package lists: Done
Reading state information: Done
Xplico is a Network Forensic Analysis Tool (NFAT)
The goal of Xplico is extract from an internet traffic capture the applications data contained.
For example, from a pcap file Xplico extracts each email (POP, IMAP, and SMTP protocols), all HTTP contents, each VoIP call (SIP), FTP, TFTP, and so on. Xplico is not a network protocol analyzer.
Do you want to install the software package? [y/N]:Y
Selecting previously deselected package xplico.
(Reading database ... 136557 files and directories currently installed.)
Unpacking xplico (from xplico_0.5.2_i386.deb) ...
Setting up xplico (0.5.2) ...
Module php5 already enabled
Module rewrite already enabled

Thanks to Gianluca Costa

h1

email con asunto «Hacker Attack!!!»

17/07/2009

Si se recibe un correo similar al siguiente:

de    test <cgacimartin@midominio.es>
para    cgacimartin@midominio.es
fecha    15 de julio de 2009 02:25
asunto   Hacker Attack!!!

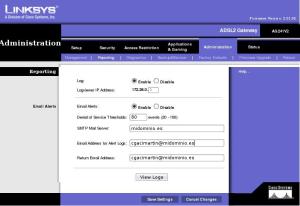
y no se deduce de donde proviene, tras chequear las cabeceras del propio correo se puede intuir la sede desde donde se envía, pero además es conveniente considerar que sea proveniente de un router Linksys AG241V2, el cual alerta de un escaneo de la IP pública o intento agresivo de obtener información sobre el mismo.

Para desactivarlo es necesario entrar en la página de administración del router, Administrations > Reporting y cambiar el umbral o threshold a 80, o directamente desactivar el envío de alertas.

email.hacker.atack